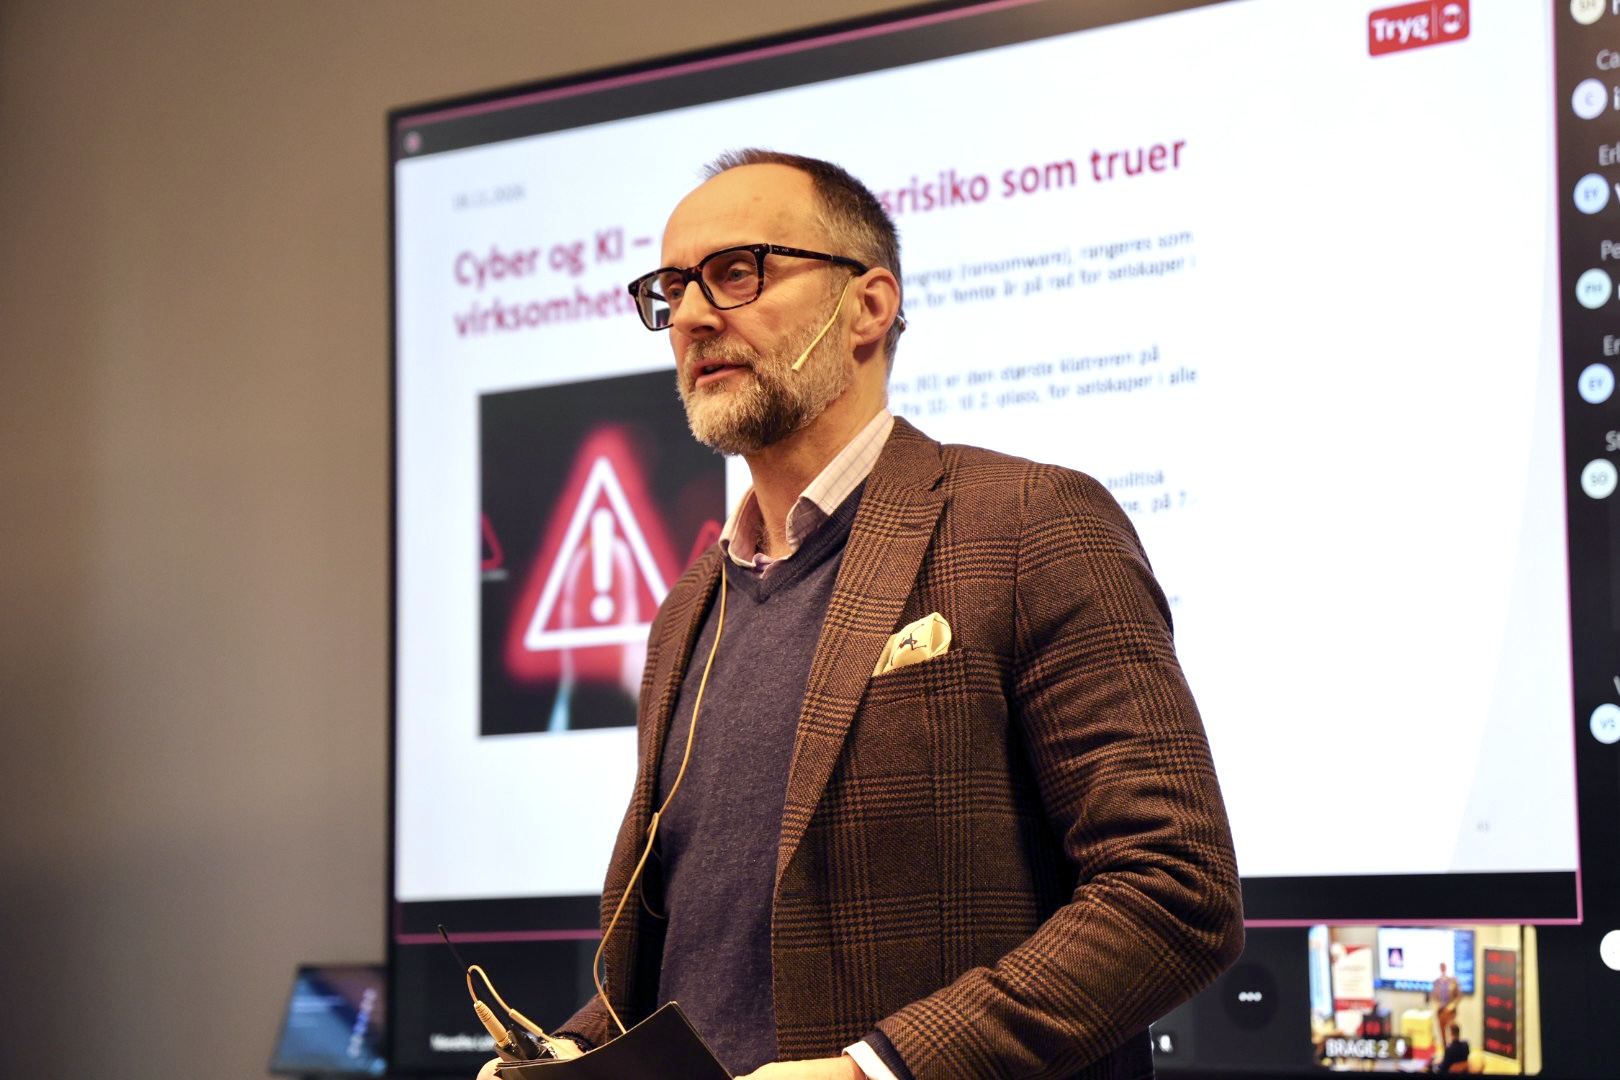
Sitter du i et styre? Cyberrisikoen kan koste deg personlig
Nyheter | 20. november 2026
Trusselnivået stiger mens Norge ligger sist i Norden på cybersikkerhet. På TEK Norges frokostmøte var ekspertene enige om at ansvaret ligger hos styret og toppledelsen. Det er ikke lenger nok å overlate det til teknikerne.
NSM har hevet trusselnivået. PST mener sabotasje mot norske mål nå er sannsynlig. Med det som bakteppe inviterte TEK Norge sammen med Tryg, Orgbrain og Netsecurity til frokostmøte om cybertrusler og ledelsesansvar.
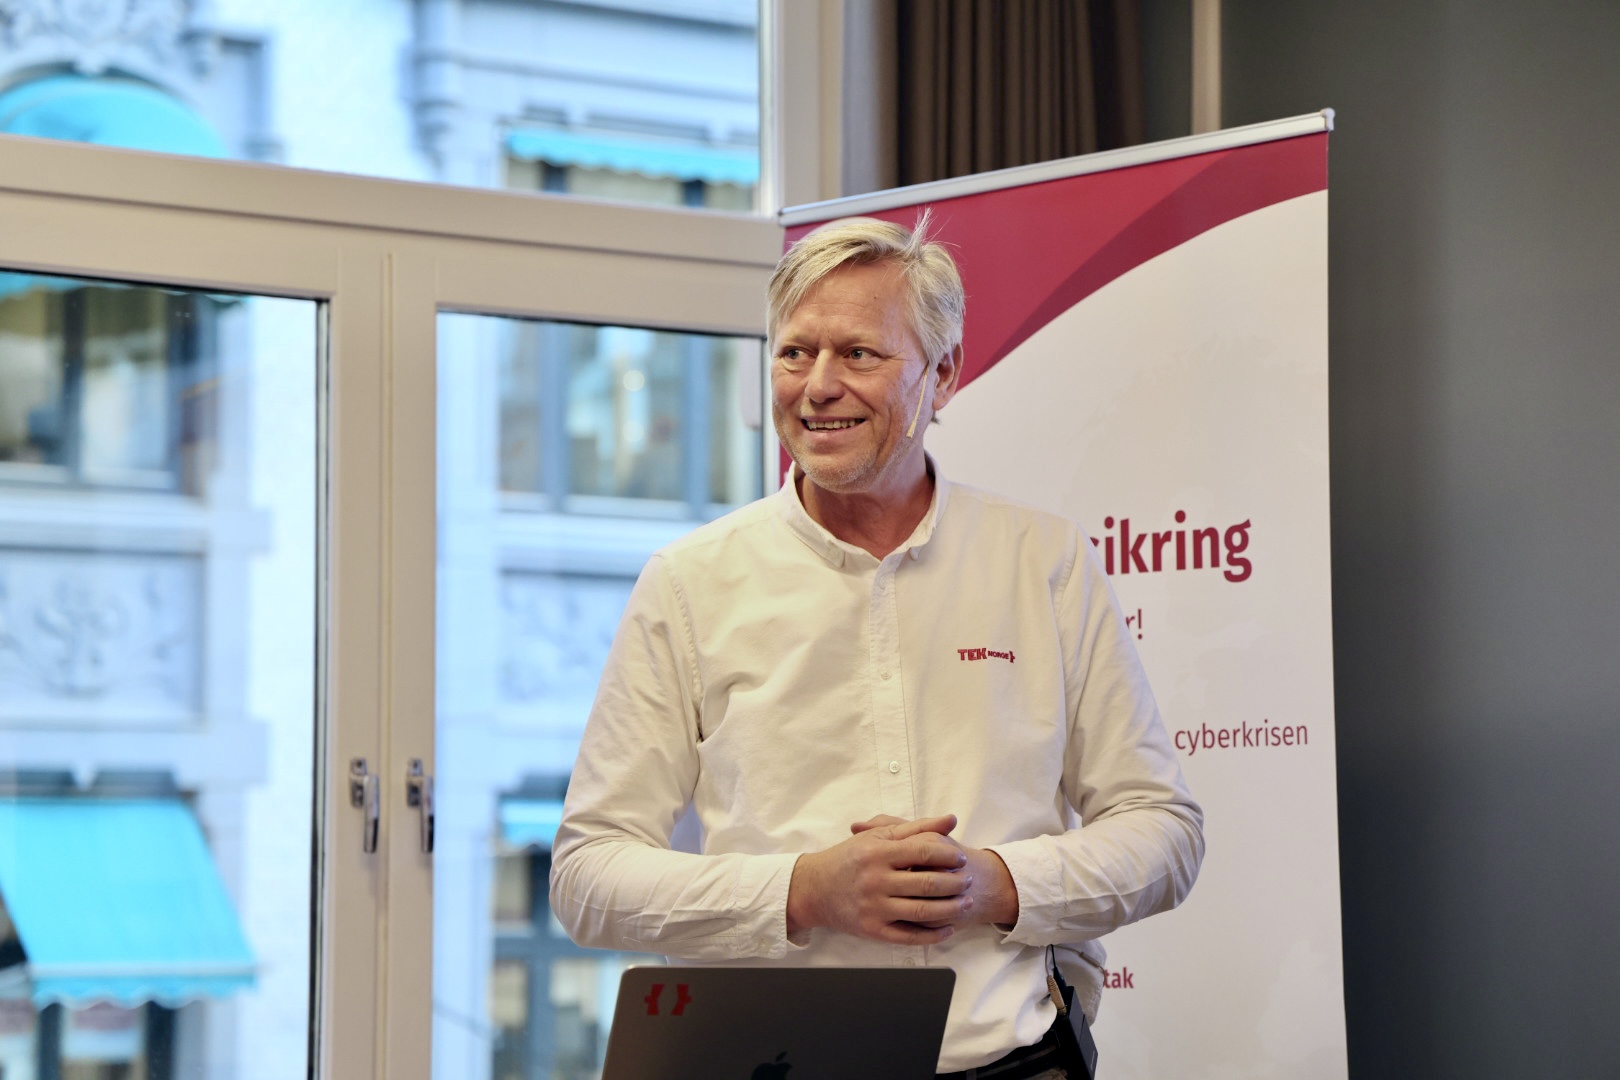
Pål Wien Espen, direktør for infrastruktur, sikkerhet og forsvar i TEK Norge.
Pål Wien Espen i TEK Norge åpnet med tall fra TEK Norges nordiske benchmark i cybersikkerhet. Der havner Norge sist av de nordiske landene og avstanden til Sverige på topp øker.
– Vi har vært heldige med få angrep i Norge. Jeg tror det skyldes at vi foreløpig ikke har vært et interessant nok mål, sa Wien Espen.
TEK Norge har lagt fram et veikart med 52 tiltak for å snu utviklingen.
Angriperne går etter folk
Robert Sagmo i Netsecurity forklarte at om lag 60 prosent av de alvorlige hendelsene han ser handler om identitet. Angriperne lurer ansatte via mail, SMS og telefon for å komme inn med gyldige påloggingsdetaljer. KI gjør svindelforsøkene mer troverdige og lar angriperne jobbe langt raskere enn før.
Robert Sagmo, Netsecurity – Head of Threat Intelligence and Contingency Manager
Han advarte også mot svake ledd i leverandørkjeden. En liten leverandør kan være inngangen til mange store kunder.
– Folk spør hvorfor akkurat de ble angrepet. Det er feil spørsmål. Spør heller hvilke verdier dere har og hvem dere er avhengige av, sa Sagmo.
Han var tydelig på at lederne sitter med ansvaret:
– Ledelsen har alltid hatt ansvaret. Når noe går galt, er det lederen som må stå til rette og ikke de som drifter systemene.
Sagmo ga de fremmøtte lederne tre spørsmål å ta med hjem:
Hva er våre kritiske verdier?
Hva tåler vi å miste?
Hvilke leverandører kan felle oss hvis de svikter?
Styret må ta saken selv
Thomas Evensen i Orgbrain jobber med om lag 4000 styrer. Han mener mange styrer krever sikkerhet av ledelsen uten å rydde i egen praksis. Styrepapirer sendes fortsatt på mail og strategidokumenter limes inn i åpne språkmodeller.
Thomas Evensen, CEO i Orgbrain
En undersøkelse Orgbrain har gjort viser at 73 prosent av styremedlemmene bruker KI jevnlig. Langt færre har retningslinjer for bruken.
– Vi må erkjenne at styrene bruker KI enten vi vil eller ei. Da gjelder det å bruke det på en trygg måte, sa Evensen.
Hans viktigste praktiske råd er å sertifisere virksomheten etter ISO 27001 og supplere med en revisorrapport etter SOC 2.
– Jeg ville ikke sittet i et styre i dag uten at sikkerhet var en fast sak på agendaen, sa han.
Passivitet koster
Lars Otto Rogne og Christin Klubben i Tryg Forsikring forklarte hvordan cyberrisiko henger sammen med styrets personlige ansvar. Cyber ligger nå øverst på listen over hva ledere verden over frykter mest, ifølge Allianz sitt årlige risikobarometer.
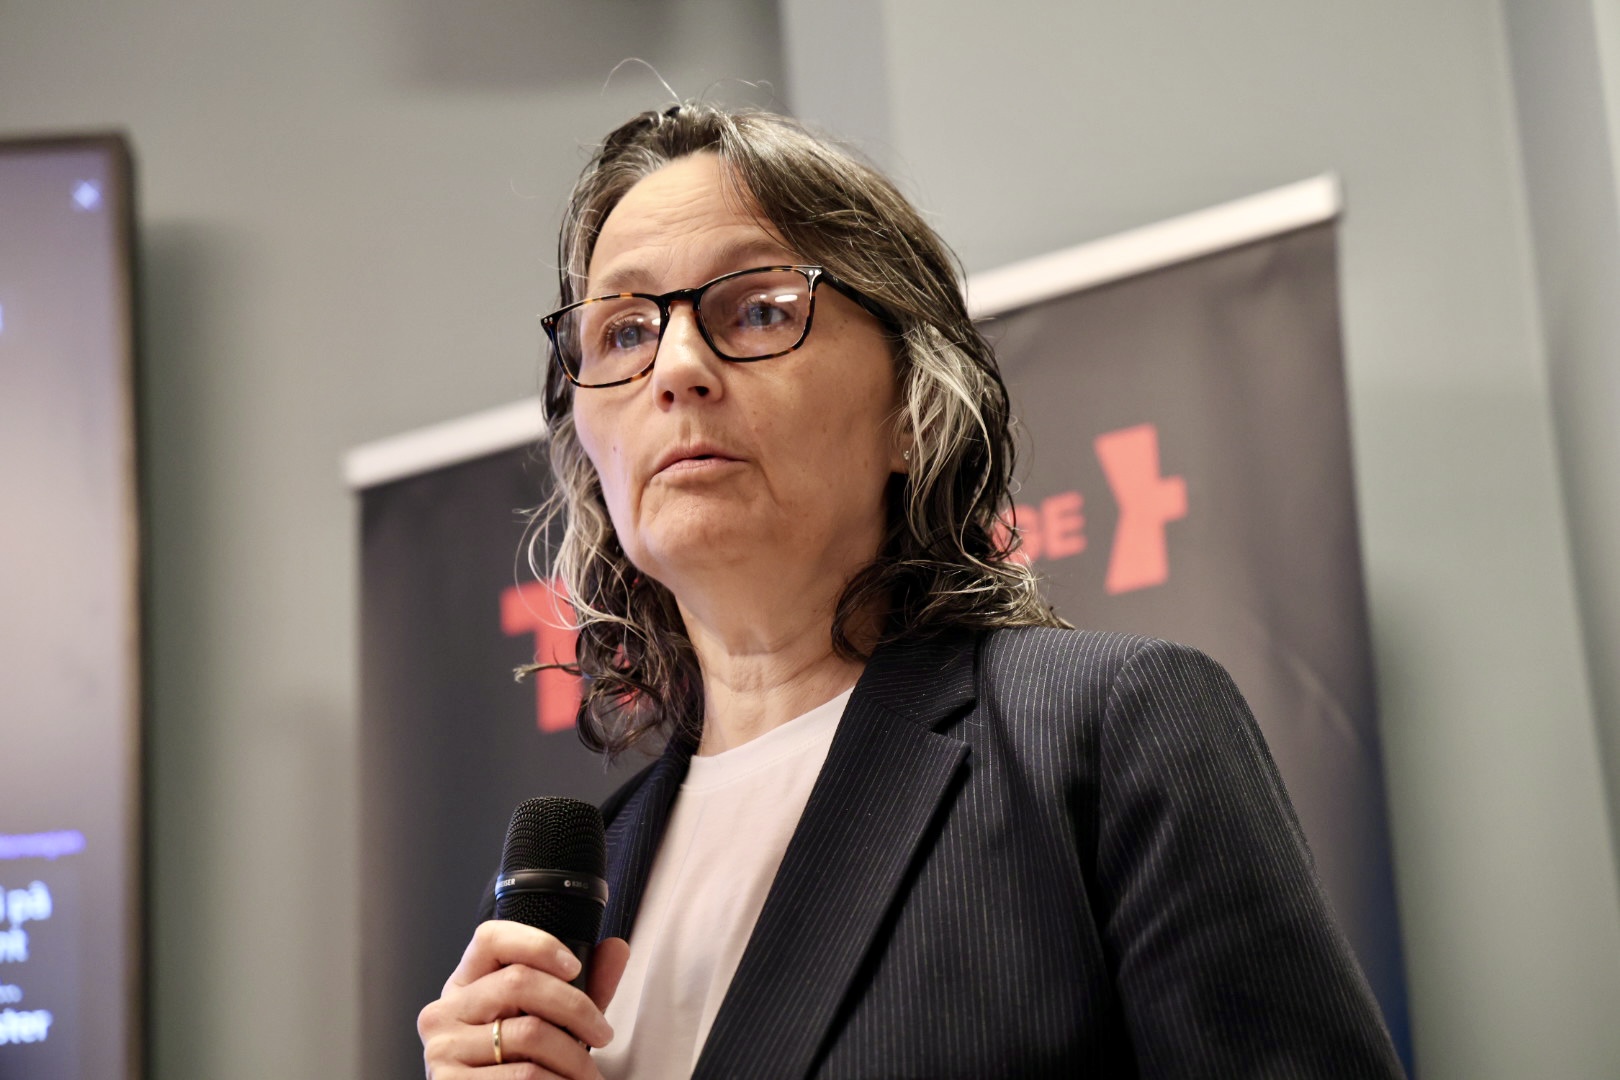
Christin Klubben, produktsjef i Tryg
– Et cyberangrep gjør ikke i seg selv styret ansvarlig. Risikoen oppstår når styret ikke kan dokumentere at det har forstått og fulgt opp cyberrisikoen, sa Rogne.
Klubben pekte på hva domstolene legger vekt på:
– Har du stukket hodet i sanden, havner du i ansvar i nesten alle tilfeller. Domstolene godtar at styret gjør feilvurderinger. Passivitet godtar de ikke.
Rogne understreket også at mange tror de er dekket når de ikke er det. Cyberforsikring dekker selve angrepet og arbeidet med å få virksomheten i gang igjen. Penger som blir svindlet ut, dekkes av kriminalitetsforsikringen. Krav mot styremedlemmene dekkes av styreansvarsforsikringen.
Lars Otto Rogne, fagdirektør og advokat i Tryg.
Rådene fra panelet
Kartlegg hvilke verdier som er kritiske og hvilke leverandører dere er avhengige av.
Krev tofaktorautentisering på alle systemer.
Sett cybersikkerhet på styrets faste agenda og dokumenter vurderingene.
Vurder ISO 27001 og en revisorrapport etter SOC 2.
Lag regler for bruk av kunstig intelligens og hold sensitive dokumenter i lukkede løsninger.
Gå gjennom forsikringene og sjekk hva de faktisk dekker.
Dette nettstedet bruker ingen sporingscookies eller tredjepartsannonsering. Vi benytter Plausible Analytics for å samle inn anonymisert besøksstatistikk uten å lagre personlige data eller bruke informasjonskapsler. Ingen data deles med tredjepart.
Siden vi ikke benytter cookies for sporing eller identifikasjon, er det ikke behov for en samtykkemeny. Du kan lese mer i våre retningslinjer for personvern.